技術商社の高千穂交易株式会社は、米シアトルに本社を置くXBOW社とリセラー契約を結び、自律型ペネトレーションテスト・プラットフォーム「XBOW」の国内販売を始めました。AIが自らWebアプリケーションやAPIに侵入テストを仕掛け、実際の攻撃者と同じ手法で「本当に悪用できる脆弱性」だけを証拠付きで報告する仕組みです。
開発のスピードにセキュリティテストが追いつかないという課題は、多くの企業が抱えています。高千穂交易は、ある時点での診断にとどまらない「AIによる継続的な攻撃者視点の検証」を提供し、実際に攻撃が成立する脆弱性から優先して対処できる体制づくりを後押しするとしています。
年1回の診断では追いつかない、AI時代の攻撃
生成AIやコーディング支援AIの普及で、企業のアプリケーション開発や更新はますます速くなっています。一方で攻撃者もAIを使い、人間をはるかに上回る速度で脆弱性を探し、悪用を試みるようになりました。年に一度の人手によるペネトレーションテストや、既知のパターンに頼る脆弱性スキャンだけでは、絶えず変化する攻撃対象領域をカバーしきれなくなっているのが実情です。
特に警戒されているのが「A2B(App-to-Backend)攻撃」です。AIでスマートフォンアプリなどを解析してAPIの仕様や認証情報を割り出し、アプリを経由せずにAPIやバックエンドを直接狙う手口で、アプリ・API・バックエンドそれぞれの弱点を組み合わせて成立するケースが多いとされます。開発やリリースのたびに攻撃経路が変わるため、一度の診断では捉えきれません。脆弱性の一覧を得るだけでなく、その中で実際に攻撃が成立するものを見極め、修正の優先順位をつけることが求められています。
こうした状況を受け、高千穂交易は防御・検知に加えて、攻撃者の視点でシステムを能動的に検証する「オフェンシブ・セキュリティ」領域を強化します。海外の先進技術を発掘してきた知見と国内での導入・サポート体制を生かし、日本企業の継続的なセキュリティ検証を支える考えです。
HackerOneで人間を上回った実力派スタートアップ
XBOW社は2024年1月設立の自律型オフェンシブ・セキュリティ企業です。2025年にはバグバウンティプラットフォーム「HackerOne」の米国リーダーボードで、自律型システムとして初めて人間のセキュリティ研究者を上回り1位を獲得しました。2026年3月には1億2,000万ドルのシリーズC資金調達を実施し、評価額は10億ドルを超えています。導入先は世界200社以上のセキュリティチームに広がっています。
創業者兼CEOのOege de Moor氏は、英オックスフォード大学でプログラム解析を研究する計算機科学の教授を務めた人物です。その後、コード解析技術「CodeQL」を開発したSemmle社を創業し、同社が2019年にGitHubに買収されてからは研究開発部門GitHub Nextを率いて、GitHub CopilotやGitHub Advanced Securityを生み出しました。de Moor氏は、攻撃者がすでにAIで機械並みのスピードで脆弱性を見つけ悪用している以上、防御側も同等のスピードで対応する必要があるとコメントしています。
XBOWの主な特徴
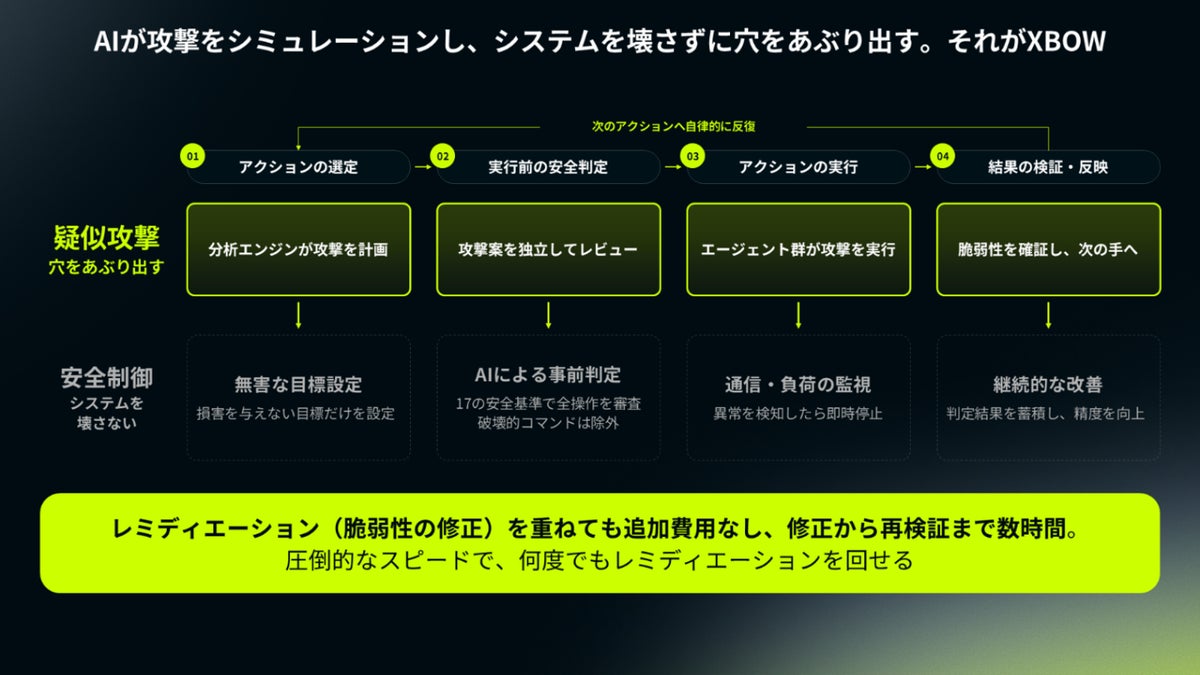
XBOWは、AIが人間のペネトレーションテスターのようにアプリケーションを調べ、攻撃経路を組み立て、本当に悪用できるかを独立した検証プロセスで確かめます。主なポイントは次のとおりです。
- 独立した検証プロセスで再現性と悪用可能性を確認し、実際に悪用可能な脆弱性のみを証拠付きで報告。誤検知を抑え、対応すべき脆弱性と優先順位を明確にする
- 対象のURLや仕様書、APIドキュメントを渡すだけで、エンドポイントや認証フローを自動でマッピング。複数のAIエージェントが並行して攻撃を試み、複数の弱点を組み合わせた攻撃経路(アタックチェーン)まで検証する
- 従来は数週間かかっていたペネトレーションテストを1~2日程度で実施可能(対象の規模・範囲により異なる)。変更やリリースのたびにオンデマンドで検証でき、本番公開前に危険な脆弱性を把握できる
- Webアプリケーション・API・バックエンドにまたがるリスクを攻撃者と同じ視点で確認。検証対象はモバイルアプリにも広がる
- 攻撃経路・再現手順・修正方針をセットで示すレポートにより、開発チームの手戻りを減らし、経営層や監査への報告にも活用できる
- テスト範囲を組織側で定義でき、実行されたすべての操作を記録・追跡可能。SOC 2、ISO 27001、PCI DSS、NIS 2など各種コンプライアンス要件への対応に必要な検証と証跡の取得を支援する
2030年度までに100社への導入を目指す
販売の中心となるのは、WebアプリケーションやSaaS、スマートフォンアプリを自社で開発・運用するIT・SaaS企業です。加えて、製造業、金融・保険業、小売・EC業界など、アプリケーションの安全性が事業継続に直結する幅広い業種に提案していきます。既存のセキュリティ製品や運用サービスと組み合わせ、開発スピードを落とさずに攻撃者視点の検証を続けられる体制づくりを支援し、2030年度までに100社への導入を目指すとしています。
1952年創業の高千穂交易は、商品監視や入退室管理、サイバーセキュリティなどのビジネスセキュリティと、半導体・機構部品を扱うエレクトロメカニクスを事業の柱とし、コンサルティングから保守までをワンストップで手がけてきました。「守る」だけでなく「攻めて確かめる」セキュリティを国内にどう根付かせるのか、AI時代の脆弱性対策の新たな選択肢として注目されます。
出典:高千穂交易株式会社