Webアプリの脆弱性診断、その水準は十分ですか?実践的ウェビナー開催
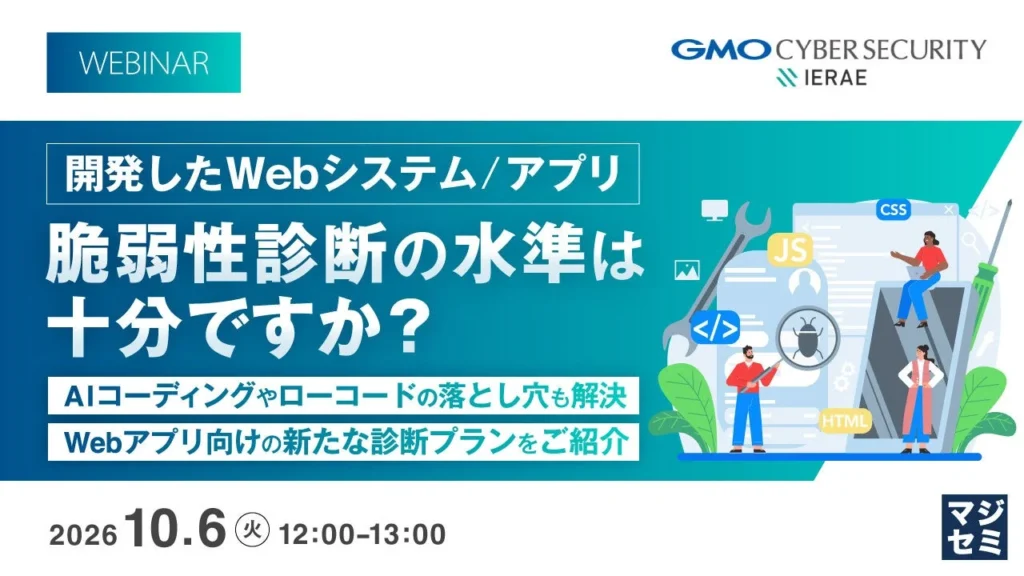
マジセミ株式会社は、GMOサイバーセキュリティ byイエラエ株式会社と共同で、「開発したWebシステム/アプリ、脆弱性診断の水準は十分ですか?」をテーマとしたウェビナーを開催します。
サイバー攻撃の標的となるWebアプリと広がる「潜在的脆弱性」
Webアプリケーションはインターネットに常時接続されており、サイバー攻撃者にとってアクセスしやすい主要な標的となっています。DX(デジタルトランスフォーメーション)推進やクラウドシフトにより、社内外からアクセス可能なWebアプリやスマートフォンアプリが急増する一方で、自社開発、ローコード/ノーコード開発、AIコーディングによる内製化も進んでいます。
しかし、これらの開発プロセスではセキュリティレビューや品質管理が不十分なままリリースされる事例が散見され、セキュリティ専門知識を持たないエンジニアが開発に携わるケースも多く、脆弱なコードが放置されやすい状況にあります。経済産業省やIPA(情報処理推進機構)のガイドラインでは脆弱性診断の実施が推奨されており、製造、医療、金融などの業界では事実上の義務化が進行しています。さらに、取引先からのサプライチェーン(供給網)全体でのセキュリティ強化要請も高まっています。
「正しく質の高い脆弱性診断」が課題を解決
Webアプリやサーバーの脆弱性診断をベンダーに任せきりにし、診断範囲や深さが不明確なままでは、重要なリスクを見落とす危険性があります。また、予算や期間の制約から対策が後手に回るケースも少なくありません。
「過去にツール診断を行ったが十分か不安」「1年以上診断を実施していない」といった企業や、「ECサイトや個人情報・決済機能を扱っており、リスクを抑えたい」と考える企業にとって、サービス拡大や新機能追加の局面で求められるのは、リスクを可視化し、優先順位を明確に示す「正しく、質の高い」脆弱性診断です。
世界No.1ホワイトハッカーが所属する診断チームが「攻撃者視点」でリスクを可視化
本ウェビナーでは、脆弱性診断の実施を検討している企業・組織の情報システム部門、システム/アプリケーション開発部門、セキュリティ推進部門、DX推進部門などの担当者に向けて開催されます。
単なるチェックリストに留まらない、攻撃者視点でのリスク洗い出しと優先順位付けが脆弱性診断において重要です。その実践に不可欠なソリューションとして、GMOサイバーセキュリティ byイエラエが提供する「Webアプリケーション診断」が紹介されます。
同サービスには世界No.1ホワイトハッカーも所属する診断チームがあり、ツールでは検出困難な論理的脆弱性(システムの設計や実装の論理的な欠陥)まで手動で評価します。1万6000件以上の実績に基づき、実行可能な対策が具体的に提示されます。また、第三者の専門家による客観的評価は、自社システムのセキュリティリスクを可視化し、どの領域の対策が急務であるかを明確化するのに役立ちます。来期の診断導入を検討している方や、生成AIによるコード生成、ローコード開発のセキュリティを見直したい方は、この機会にぜひご参加ください。
ウェビナー開催概要
-
テーマ: 『開発したWebシステム/アプリ、脆弱性診断の水準は十分ですか?』
-
主催: GMOサイバーセキュリティ byイエラエ株式会社
-
協力: マジセミ株式会社
-
開催日時: 2026年10月6日(火)12:00-13:00
-
詳細・参加申込はこちら:
https://majisemi.com/e/c/gmo-cybersecurity-20261006/M1D
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。過去セミナーの公開資料や、他の募集中セミナーは以下のリンクからご覧いただけます。