AWSセキュリティ対策の現状と課題
SaaSやEC、Webサービスなど、24時間稼働が前提となるサービスでは、機能開発やサービス改善のスピードが事業成長を左右するため、セキュリティ対策の重要性は理解しつつも、以下の理由から後回しになるケースが少なくありません。
-
本番環境への影響を懸念する
-
開発スピードの低下を避けたい
-
専任担当者の確保が難しい
-
何から着手すべきか不明
また、近年では「サプライチェーンセキュリティ評価制度」など、取引先から対策状況の説明を求められる機会も増えており、セキュリティ強化の必要性はさらに高まっています。こうした状況において、後付けの対策ではなく、設計段階からセキュリティを組み込む「セキュリティ・バイ・デザイン」の考え方が重要視されています。
AWSネイティブセキュリティ機能として、AWS Security Hub(複数のAWSサービスからのセキュリティアラートを一元的に管理するサービス)やAmazon GuardDuty(AWS環境の悪意のある活動や不正な動作を継続的に監視する脅威検出サービス)、Amazon Inspector(AWS環境の脆弱性を自動的に検出するサービス)などが普及しています。しかし、現場では「どのような対策から着手すべきか分からない」「アラートは出ているが、どれを優先すべきか分からない」といった運用上の課題に直面する企業が増えています。
ウェビナーで解説される解決策
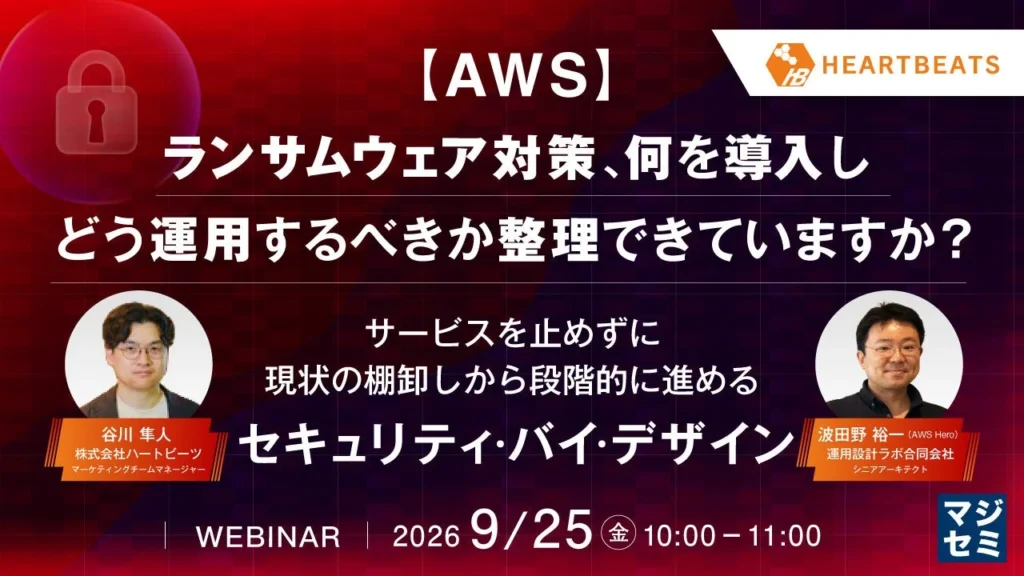
株式会社ハートビーツは、「【AWS】ランサムウェア対策、何を導入し、どう運用するべきか整理できていますか?」と題したウェビナーを開催します。
本セミナーでは、AWSセキュリティ対策を「ツール導入」だけでなく、「継続的に運用を回すための仕組みづくり」という視点で整理します。具体的には、以下の課題を整理しながら、AWSネイティブセキュリティ機能を活用した現実的な進め方を解説します。
-
何を導入するべきか
-
なぜAWSセキュリティ運用が後回しになるのか
-
なぜアラート対応が止まってしまうのか
-
なぜ運用が属人化するのか
-
どのような順序で整備すればよいのか
すべてを一度に実現するのではなく、「可視化」「脆弱性検知」「脅威検知」といった段階を、自社の状況に合わせてどのような順序で整備し、継続的な運用へつなげていくべきかについて、実際の支援事例も交えて分かりやすく解説されます。
こんな方におすすめ
-
SaaS/EC/Webサービスの責任者として、開発スピードを維持しながらセキュリティ強化を進めたい方
-
情シス部門やインフラ/SRE担当として、セキュリティ運用の属人化や運用負荷を解消したい方
-
プロダクト運用部門やサービス企画部門として、サービス品質向上や顧客要求対応の観点からセキュリティ運用を見直したい方
-
DX/クラウド推進担当として、継続的に運用できるセキュリティ体制を検討したい方
-
AWS Security Hub/Amazon GuardDuty/Amazon Inspectorを導入しているが、アラート対応や優先順位付けに課題を感じている方
-
ランサムウェアをはじめとする脅威への備えを検討したいが、何から始めるべきか整理できていない方
-
経営層や関係部署へセキュリティ対策の必要性やコストをうまく説明できず、社内合意形成に悩んでいる方
-
顧客監査やサプライチェーンセキュリティ評価制度への対応を見据え、備えを進めたい方
開催概要
-
テーマ: 『【AWS】ランサムウェア対策、何を導入し、どう運用するべきか整理できていますか?』
-
開催日時: 2026年9月25日 (金) 10:00 – 11:00
-
主催: 株式会社ハートビーツ
-
協力: マジセミ株式会社
-
参加費用: 無料
本ウェビナーでは、導入前の検討から導入後の運用までを見据えながら、検知・通知が増える中で運用が止まってしまう構造を整理し、継続的な監視・運用体制を考えるためのヒントが提供されます。「セキュリティ対策を進めたいが何から始めればよいか分からない」「導入したものの運用が回っていない」と感じている方は、ぜひご参加ください。
詳細・参加申込はこちらから: