開催概要
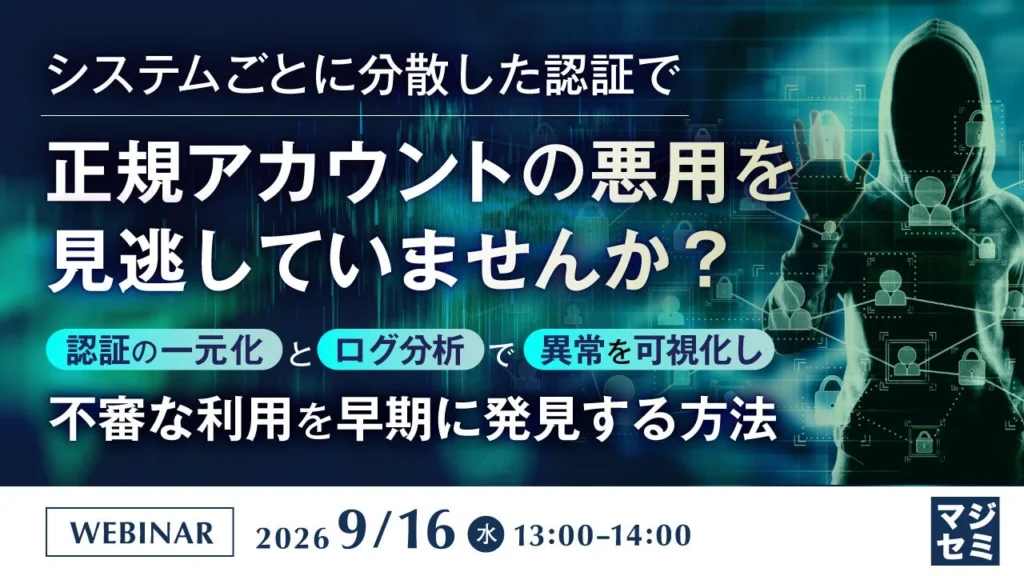
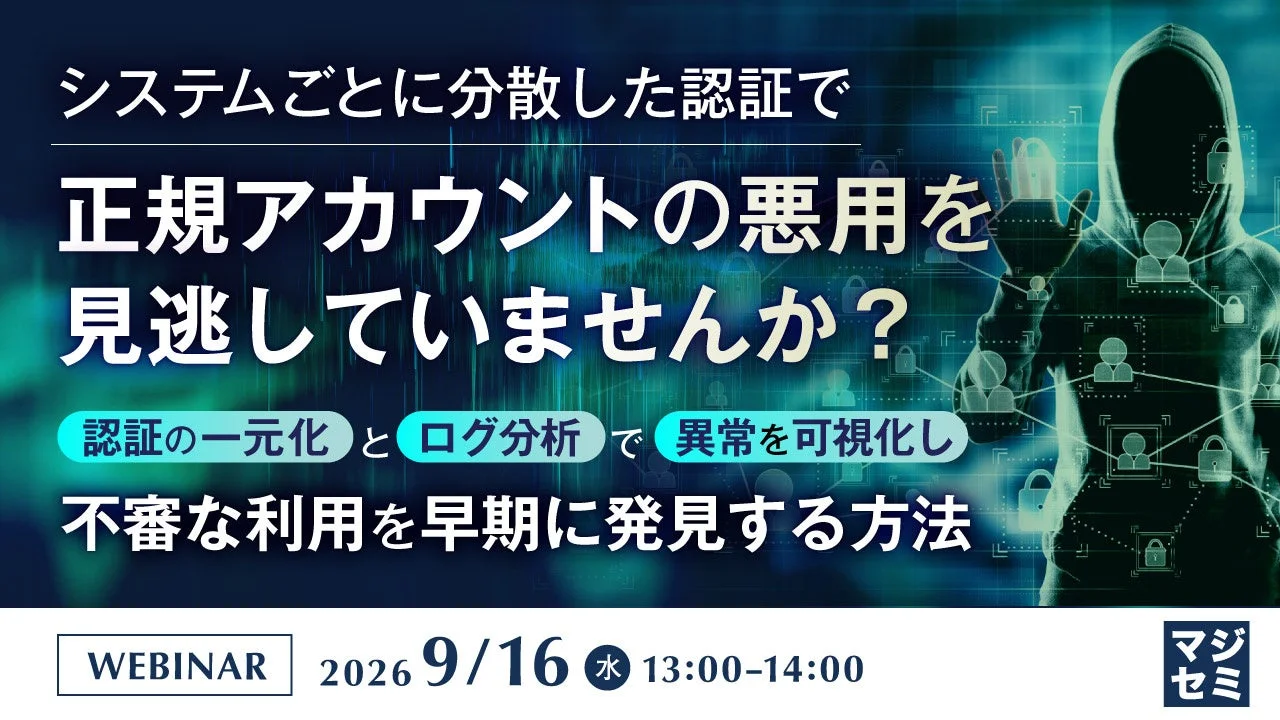
マジセミ株式会社は、2026年9月16日に「システムごとに分散した認証で、正規アカウントの悪用を見逃していませんか?」をテーマとしたウェビナーを開催します。
近年増加しているサプライチェーン攻撃では、正規のアカウントや接続経路が悪用されるケースが多く、従来の境界防御だけでは脅威の検知が困難になっています。特に、クラウドとオンプレミスが混在する環境では、認証基盤や認証ログがシステムごとに分散し、全体像の把握が難しいという課題が多くの企業で顕在化しています。
認証監視の重要性と課題
サプライチェーン攻撃の巧妙化に加え、SCS評価制度(サプライチェーンのセキュリティ対策を評価する制度)においても、認証ログの取得・保管や定期的なモニタリングが重視されており、認証監視の仕組みを見直す必要性が高まっています。
しかし、多要素認証(パスワードだけでなく、指紋やワンタイムパスワードなど複数の認証要素を組み合わせる方法)やSSO(シングルサインオン:一度の認証で複数のシステムやサービスにログインできる仕組み)を導入していても、認証後の利用状況まで横断的に確認できなければ、正規アカウントを使った不審なアクセスや情報持ち出しを見逃すリスクがあります。システムごとに管理画面やログ形式が異なる環境では、担当者による個別の確認が必要となり、監視漏れや判断の属人化が発生しやすくなります。これにより、インシデントの兆候を早期に発見できず、事故発生後の調査や取引先への説明に時間を要してしまうことが課題です。
認証の一元化とログ分析で異常を早期発見
本ウェビナーでは、株式会社ソリトンシステムズの「Soliton OneGate」でクラウド、Windows PC、ネットワーク機器などの認証を一元化し、株式会社LogStareの「LogStare」で認証ログを収集・可視化・分析する方法が解説されます。
認証を通過した後の不審な利用、繰り返されるログイン失敗、通常とは異なるアクセス傾向などを横断的に確認することで、正規アカウント悪用の兆候を早期に把握することが期待できます。また、この仕組みをSCS評価制度の★4で求められる認証ログの保管・監視に活用する考え方も紹介されます。
このウェビナーは、認証基盤が分散している企業、SCS評価制度への対応を検討している企業、そして正規アカウント悪用によるセキュリティリスクに懸念を持つ企業の情報システム担当者やセキュリティ担当者にとって、具体的な解決策を見つける機会となるでしょう。
ウェビナー詳細
-
テーマ: 「システムごとに分散した認証で、正規アカウントの悪用を見逃していませんか?」
-
開催日時: 2026年9月16日(水)13:00~14:00
-
主催・共催: 株式会社LogStare、株式会社ソリトンシステムズ
-
協力: マジセミ株式会社
-
参加費用: 無料
-
詳細・参加申込はこちら:
https://majisemi.com/e/c/logstare-20260916/M1D
その他の情報
マジセミ株式会社は、今後も「参加者の役に立つ」ウェビナーを開催していくとしています。
過去セミナーの公開資料、他の募集中セミナーは以下で確認できます。